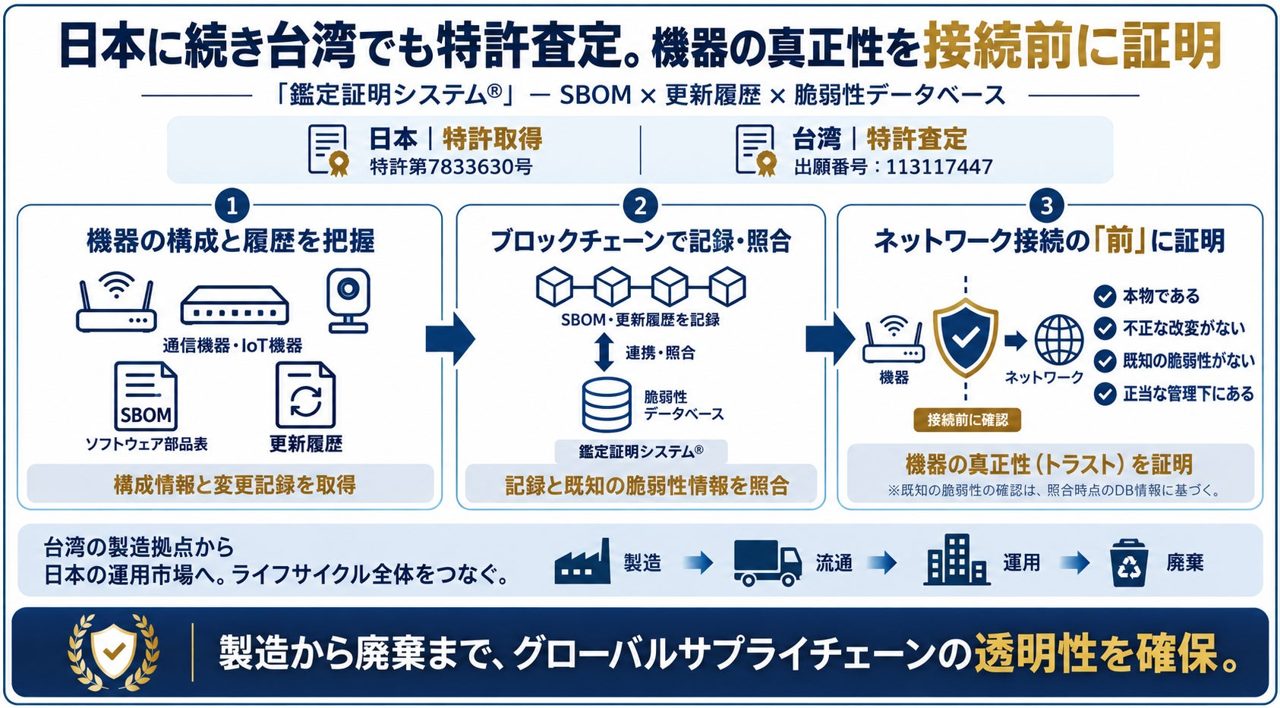
この記事の要点: cycaltrust株式会社は、通信機器やIoT機器の「SBOM(ソフトウェア部品表)」と「更新履歴」をブロックチェーンに記録し、脆弱性データベースと連携して機器の真正性を証明する特許技術について、日本に続き台湾でも特許査定を受け、権利化したことを発表しました。本技術は、機器が不正に改変されておらず、既知の脆弱性がないことをネットワーク接続前に証明するもので、グローバルサプライチェーンのセキュリティ向上に貢献します。
発表内容のポイント
- SBOMと更新履歴をブロックチェーンに記録し、出荷後の不正改変を検知
- 機器1台ごとに脆弱性データベースと自動突合し、リスクをリアルタイム可視化
- 機器の所有者情報を紐付け、盗難品や退役機器の不正再利用を接続前に遮断
発表の背景
近年、通信機器やIoT機器を構成するソフトウェア部品の脆弱性を狙ったサイバー攻撃が急増しています。欧州のサイバーレジリエンス法(CRA)や米国のSBOM提出義務化、日本国内の経済安全保障推進法など、国内外でSBOMの管理・提出を求める法規制が急速に整備されています。しかし、従来の静的なSBOMデータでは、出荷後のアップデートやサプライチェーンの途中での改ざんを検知できないという課題がありました。
何が発表されたのか
今回権利化された特許技術「鑑定証明システム(R)」は、機器の構成情報であるSBOMと、その後のソフトウェア更新履歴を改ざん困難なブロックチェーンに記録します。これにより、稼働中の現物データとハードウェアを照合し、サプライチェーン上で混入した不正な改変を「情物不一致」として検知します。さらに、公開されている脆弱性データベースと稼働中の機器を自動でリアルタイムに突合し、脅威判定結果もブロックチェーンに記録することで、対策の放置を防ぎます。既存システムにアドオン可能な「疎結合」アーキテクチャを採用している点も特徴です。
製造業・生産管理への見方
製造業において、スマート工場化やIoT機器の導入が進む中、工場ネットワークに接続される機器のセキュリティ確保は生産継続における最優先課題です。特に台湾は世界の半導体やデジタル機器の主要な生産拠点であり、日本はそれらの主要な運用市場です。この両国で特許が権利化されたことは、機器の「製造段階(台湾)」から「運用段階(日本・グローバル)」に至るライフサイクル全体で、部品構成の信頼性を担保できる体制が整ったことを意味します。製造事業者にとっては、出荷する製品のセキュリティ品質を証明し、国際的な法規制に対応するための強力な手段となります。
現場で確認したいポイント
- 自社が製造・導入するIoT機器や産業用デバイスのSBOM管理体制が整っているか
- 欧州CRA法など、輸出先国におけるSBOM提出義務化への対応スケジュール
- 既存の生産管理システムやセキュリティ製品と本技術の連携方法および導入コスト
確認しておきたい点
本リリースには、本特許技術を実際に導入した製造業における具体的な顧客事例や、導入による具体的なコスト削減効果などの数値は記載されていません。また、既存システムと連携する際の具体的な仕様や開発期間については、個別での確認が必要です。
出典情報
| 出典 | PR TIMES |
|---|---|
| 発表企業 | cycaltrust株式会社 |
| 発表日時 | 2026-10-11 18:28:26 |
| 元記事 | PR TIMESで読む |