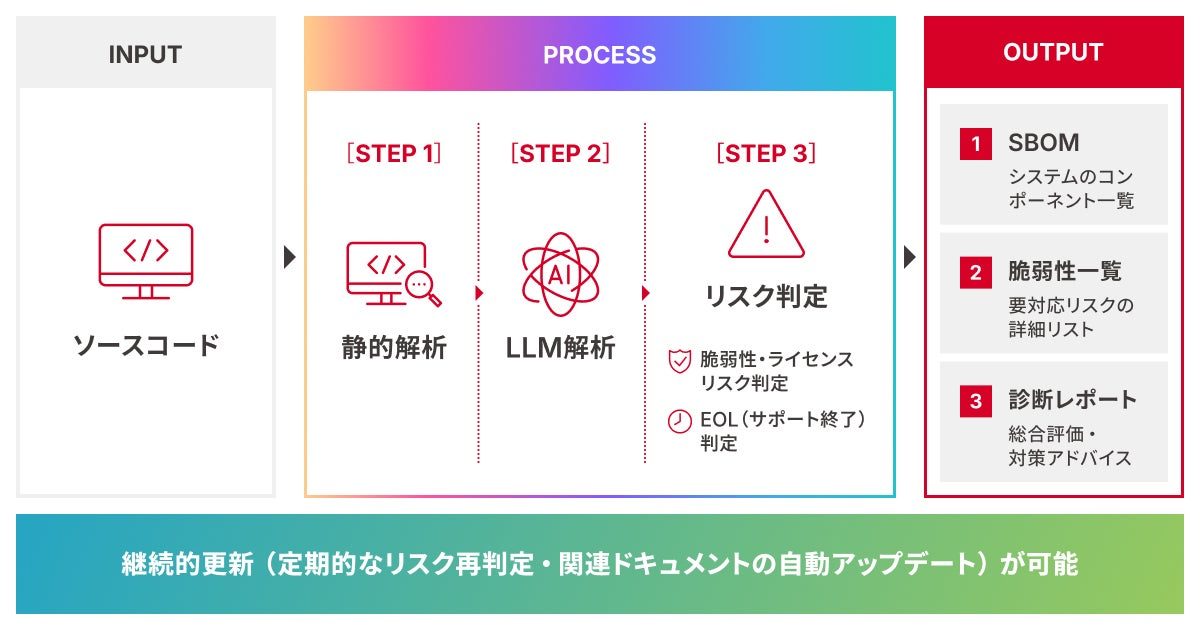
この記事の要点: 株式会社SHIFTは、ブラックボックス化した既存システムの仕様を可視化するソリューション「SHIFT DQS for リバースエンジニアリング」において、新たに「SBOM分析・リスク管理機能」の提供を開始しました。本機能は、静的解析とLLM解析を組み合わせてソースコードを解析し、ソフトウェア部品表(SBOM)の自動生成や、構成要素に潜む脆弱性・ライセンスリスクの多角的な判定を可能にするものです。
発表内容のポイント
- 静的解析とLLM解析の融合により、複雑な依存関係や構成要素を高精度に可視化
- 米国CISAの最新国際基準に準拠したSBOMデータ出力や、EOL判定に対応
- 仕様ドキュメントとリスク情報を一元管理し、局所対応か根本刷新かの判断を支援
発表の背景
AI技術の進化に伴い、サイバー攻撃や脆弱性発見のスピードが加速しています。一方で、長年稼働している既存システムは機能拡張によって構造が複雑化しており、手作業で正確なSBOMを作成することは困難でした。また、欧州の「EUサイバーレジリエンス法(CRA)」をはじめとする国内外の法規制への対応が求められる中、システムの最新状況を迅速に把握し、適切なセキュリティ対策を講じる運用の仕組み作りが急務となっています。
何が発表されたのか
新たに追加された機能では、ソースコードからオープンソースソフトウェア(OSS)などの構成要素を自動抽出し、米国サイバーセキュリティ・インフラ安全保障庁(CISA)が定める最新の国際基準に準拠したSBOMを生成します。さらに、グローバルな脆弱性データベースと連携して既知の脆弱性(CVE)やライセンスリスクを判定するほか、サポート終了を特定するEOL判定も実施。これらの結果は「脆弱性一覧」や「診断レポート」として出力され、仕様ドキュメントと同一のダッシュボード上で一元管理できます。
製造業・生産管理への見方
製造業の工場や生産管理部門では、生産ラインの制御システムや基幹システム(ERP・MESなど)の老朽化・ブラックボックス化が課題となっています。本機能の導入により、自社システムの構成要素や依存関係がクリアになり、脆弱性対応の工数を大幅に削減できます。さらに、セキュリティリスクの広がりを定量的に把握できるため、単なる局所的なパッチ適用にとどめるか、あるいはシステム全体のモダナイゼーション(根本刷新)に踏み切るかといった、製造業DXにおける中長期的な投資判断をデータに基づいて行えるようになります。
現場で確認したいポイント
- 自社の既存システムや生産管理システムで、使用しているOSSやライブラリが把握できているか
- EUサイバーレジリエンス法など、自社製品や関連システムに影響する法規制の準拠状況は万全か
- 脆弱性が発見された際、局所的な修正で済むのか、システム全体の刷新が必要かの判断基準があるか
確認しておきたい点
本機能の利用にあたっては、解析対象となるソースコードの言語や規模、既存のシステム環境との連携可否について、事前に提供企業へ確認する必要があります。
出典情報
| 出典 | PR TIMES |
|---|---|
| 発表企業 | 株式会社SHIFT |
| 発表日時 | 2026-09-30 15:30:01 |
| 元記事 | PR TIMESで読む |