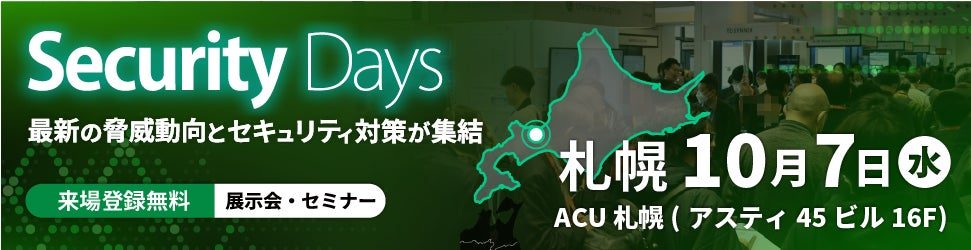
この記事の要点: ミラクシア エッジテクノロジー株式会社は、2026年10月7日に札幌市で開催される「Security Days Fall 2026 札幌」に出展し、EUサイバーレジリエンス法(CRA)への対応を支援する「製品脆弱性保守ソリューション」を参考出品します。EU市場にデジタル要素を持つ製品や部品、ソフトウェアを供給する企業を対象に、脆弱性管理や適合に向けた実務ロードマップの策定を支援するものです。
発表内容のポイント
- EUサイバーレジリエンス法(CRA)の適合要件を見据えた脆弱性保守ソリューション
- 組込み製品開発で培った知見を活かし、影響範囲の整理から体制構築までを支援
- 完成品メーカーだけでなく、サプライチェーンを構成する部品・ソフト企業も対象
発表の背景
EU市場で販売されるデジタル要素を備えた製品を対象とするCRAは、重大インシデントの報告義務が2026年9月から、脆弱性管理などの基本要件が2027年12月から適用される予定です。これに伴い、多くの製造業では自社製品が規制対象になるかの判断や、脆弱性への対応体制の構築、取引先から求められるSBOM(ソフトウェア部品表)やセキュア開発の証跡提示への対応といった課題に直面しています。
何が発表されたのか
今回参考出品されるソリューションは、ミラクシアが長年培ってきた組込み製品開発の知見と脆弱性対応の経験をベースにしています。CRA対応の第一歩となる影響範囲の整理をはじめ、製品のライフサイクル全体を見据えた脆弱性の管理・保守体制の構築、適合に向けた実務ロードマップの策定などを総合的に支援します。展示ブースでは、既存製品の脆弱性保守や新規製品のEU市場投入に向けた具体的な進め方が提示されます。
製造業・生産管理への見方
欧州市場に展開する日本の製造業にとって、CRAへの適合は事業継続に関わる重要な課題です。完成品メーカーだけでなく、サプライチェーンを構成する電子部品や組込みソフトウェアの供給企業に対しても、取引先からセキュア開発や脆弱性対応方針の説明を求められるケースが増加すると予測されています。本ソリューションは、こうした規制対応に伴う開発・管理プロセスの見直しや、生産管理・品質保証部門におけるセキュリティ管理体制の構築を支援する実務的なアプローチとして注目されます。
現場で確認したいポイント
- 自社がEU市場向けに供給している製品や部品がCRAの規制対象に含まれるか
- 取引先からSBOMの提出やセキュア開発に関する証跡の提示を求められた際の対応体制
- 製品出荷後に発見された脆弱性の受付・評価・対応・公表を担う組織やプロセスの有無
確認しておきたい点
本ソリューションは参考出品段階であり、具体的な提供開始時期や導入費用、対応可能な製品カテゴリの詳細については、出展ブースや企業への直接の問い合わせによる確認が必要です。
出典情報
| 出典 | PR TIMES |
|---|---|
| 発表企業 | ミラクシア エッジテクノロジー株式会社 |
| 発表日時 | 2026-09-24 20:45:40 |
| 元記事 | PR TIMESで読む |