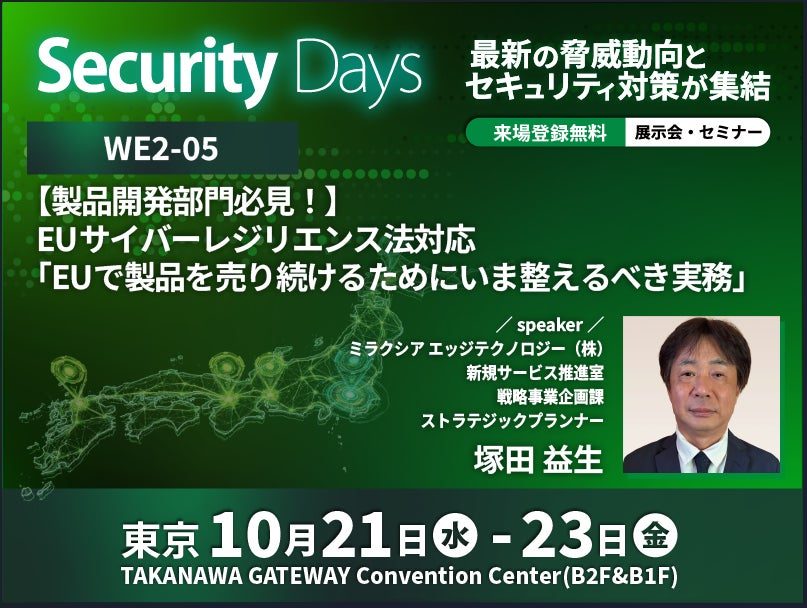
この記事の要点: ミラクシア エッジテクノロジー株式会社は、2026年10月21日から23日まで開催される「Security Days Fall 2026東京」のワークショップセミナーに登壇します。同社は、EUサイバーレジリエンス法(CRA)への対応を迫られている製品開発部門に向けて、エンジニアの視点から具体的な実務ロードマップを解説します。法令の理解や脆弱性スキャンにとどまらない、開発・保守の仕組みづくりを提示する予定です。
発表内容のポイント
- 2026年9月から既存製品の報告義務が開始、2027年12月からは新規製品への主要義務が適用
- 構成管理・SBOM、脆弱性監視、トリアージ、リスク評価、技術文書作成などの実務を体系的に解説
- 組込み製品開発の知見を活かした、限られたリソースで進めるためのロードマップを紹介
発表の背景
EUサイバーレジリエンス法(CRA)の適用スケジュールが進行しており、2026年9月からは既存製品を含む報告義務が開始され、2027年12月からは新規製品に対する主要義務が適用されます。欧州市場へ製品を輸出・展開する製造業にとって、CRAへの適合は事業継続に直結する極めて重要な課題となっています。しかし、法令の解釈や単なる脆弱性スキャンだけでは実務への落とし込みが難しく、具体的な開発・保守体制の構築が求められています。
何が発表されたのか
本セミナーでは、製品開発部門が整備すべき具体的な実務プロセスが網羅的に解説されます。具体的には、構成管理やSBOM(ソフトウェア部品表)の運用、CVEおよび悪用情報の監視体制、製品への影響を判断するトリアージ、脆弱性対応、リスク評価、セキュリティ要件の定義、技術文書の作成、そして適合性評価までを体系的にカバーします。限られた期間とリソースの中で、何から着手し、どのようにCRA対応を開発・保守の仕組みとして定着させていくか、実践的なロードマップが示されます。
製造業・生産管理への見方
欧州市場に製品を供給する製造業、特に組込みシステムや産業機器、電子機器を開発する企業にとって、CRA対応は避けて通れない規制です。本セミナーは、単なる法解釈にとどまらず、設計・開発から出荷後の保守に至る製品ライフサイクル全体における実務プロセスに踏み込んでいる点が特徴です。SBOMの管理や脆弱性のトリアージなど、生産管理や開発部門が現場で直面する具体的な運用課題に対して、30年にわたり組込み製品開発に携わってきた同社の知見から解決のヒントを得る機会となります。
現場で確認したいポイント
- 自社が欧州市場向けに展開している製品の、CRA適用時期(既存製品・新規製品)の把握状況
- 開発プロセスにおけるSBOM(ソフトウェア部品表)の作成・管理体制が整備されているか
- 出荷後の製品に対して、脆弱性情報の監視やトリアージを行う保守体制が構築できているか
確認しておきたい点
本セミナーへの参加には、Security Days Fall公式サイトでの来場登録およびセッション登録が必要です。また、同社による展示ブースへの出展はなく、セミナー登壇のみとなっています。
出典情報
| 出典 | PR TIMES |
|---|---|
| 発表企業 | ミラクシア エッジテクノロジー株式会社 |
| 発表日時 | 2026-10-09 08:46:28 |
| 元記事 | PR TIMESで読む |